Cybersecurity Consulting
// Arobs Transilvania Software

Enterprise-Cybersicherheitslösungen und Informationssicherheit für strategische Entwicklung über Branchen hinweg

Das Privileg des erhöhten Online-Zugangs für Unternehmen hat seinen Preis in Form komplexer Cyberangriffe und -bedrohungen. Diese können in die verwundbaren Sicherheitssysteme jedes Unternehmens eindringen und einen unerwarteten Verlust von finanziellen Ressourcen und Zeit verursachen. Um Daten- und wirtschaftliche Verluste zu vermeiden, sind Enterprise-Cybersicherheitsberatungsdienste & Penetration-Testing-Services für Organisationen jeder Größe hilfreich.

Die Implementierung einer soliden Schicht von Cybersicherheitssystemen und Informationssicherheit für viele Organisationen bei gleichzeitiger Aufrechterhaltung voller Funktionalität kann eine zeitaufwändige Herausforderung sein. Unser Team arbeitet mit branchenführenden Technologien, die sich nahtlos in Ihr Unternehmen integrieren und hochentwickelte Enterprise-Cybersicherheitslösungen im für Ihre Organisation möglichst geeigneten Zeitrahmen implementieren – und dabei gleichzeitig einen kontinuierlichen Betriebsablauf und Datensicherheit gewährleisten.

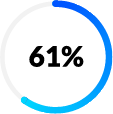
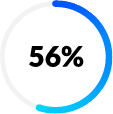
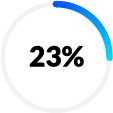
Die Zusammenarbeit mit einem Team, das sich auf Cybersicherheitsdienste spezialisiert hat, ist entscheidend, da Cyberbedrohungen ständig zunehmen. Der EC-Council CEH Threat Report 2024 bietet eine breite Perspektive auf aktuelle Cybersicherheitsbedenken. Während des einjährigen Zeitraums, den die Studie abdeckt, waren Unternehmen mit unterschiedlichen Arten von Bedrohungen konfrontiert.


Was sind die häufigsten Cyberbedrohungen?
Current context in cybersecurity - Phishing


Phishing

Current context in cybersecurity - Social engineering

Social
Engineering

Current context in Cybersecurity - Security misconfigurations

Sicherheitsfehlkonfigurationen

Current context in Cybersecurity - Malware and ransomware

Malware und
Ransomware

Current context in Cybersecurity - Malicious insiders

Bösartige
Insider

Wen wir bedienen

Erstklassiges Team

Unsere Experten sind branchenzertifiziert und bieten hochqualitative Strategien, die für zukunftsfähige Unternehmen entwickelt wurden, die technologiegestärkt wachsen. Die AROBS-Experten führen Schwachstellenbewertungen durch und evaluieren Verteidigungsfähigkeiten, um die Einhaltung von Sicherheitsstandards und die Bereitschaft zur Reaktion auf Vorfälle durch verschiedene Techniken sicherzustellen, einschließlich der Simulation eines potenziellen Cyberangriffs.

Innovation
Top level outsourcing software solutions company

Wir quantifizieren, wie sich Risiken in tatsächliche Geschäftsauswirkungen übersetzen

BedrohungRisikoPotenzieller Schaden
Phishing-E-Mail an FührungskräfteUnautorisierter Zugriff, FinanzbetrugÜberweisungsverlust, Reputationsschaden
RansomwareDatenverschlüsselung, SystemausfallzeitGeschäftsunterbrechung, Erpressungszahlung
Cloud-FehlkonfigurationUngesicherte sensible DatenRegulatorische Geldstrafen, Datenverletzung
Kompromittierung eines LieferantensystemsLieferkettenexpositionServiceunterbrechung, rechtliche Haftung
Missbrauch von Zugangsdaten durch InsiderMissbrauch privilegierten ZugriffsIP Diebstahl, Leckage von Kundendaten

Cybersicherheitsberatung. Vom Cyberrisiko zur strategischen Investition

Wir helfen Kunden, Ressourcen auf die Reduzierung der folgenreichsten Risiken zu konzentrieren, nicht nur der sichtbarsten Bedrohungen.

Risiko- und Gefährdungskartierung

Identifizieren Sie kritische Assets, Bedrohungsvektoren und wahrscheinliche Angriffspfade

Korrelation von Geschäftsauswirkungen

Cyberrisiken auf operative, finanzielle und regulatorische Ergebnisse abbilden

Definition akzeptabler Risiken

Definieren Sie, welches Risikoniveau das Unternehmen tolerieren kann

Identifikation von Fähigkeitslücken

Erkennen Sie überinvestierte Bereiche und verwundbare Schwachpunkte

Risikoabgestimmte Roadmap

Priorisieren Sie Fähigkeiten, die Risiken dort reduzieren, wo es am wichtigsten ist

Intelligente Neuzuweisung & Umsetzung

Optimieren Sie Ressourcen für maximale Wirkung; messen Sie mit KPIs

Szenariobasierte Cyberrisikomodellierung für fundierte Entscheidungsfindung

Unsere Cybersicherheitsberatungsdienste basieren auf fortschrittlichen Risikomodellierungswerkzeugen und Methoden. Diese helfen unseren Kunden, reale Cyber-Szenarien zu analysieren und evidenzbasierte Entscheidungen zu treffen. Durch die Modellierung potenzieller Bedrohungen können Stakeholder messbare, geschäftsorientierte Risikoentscheidungen treffen.

GeschäftsszenarioWas wir analysierenGelieferter Wert
Ransomware-Angriff auf den BetriebAusfallkosten, Wiederherstellungszeit, ExpositionspunkteFokussierte Investitionen in Backup und Wiederherstellung, wo die Auswirkungen hoch sind
Verletzung von KundendatenVerletzungswahrscheinlichkeit vs. finanzieller/regulatorischer EinflussInformierte Entscheidung zur Implementierung von DLP und erhöhter Überwachung
Ausfall eines kritischen LieferantenLieferantenabhängigkeit und RisikokonzentrationIdentifizierte Hochrisiko-Lieferanten und durchgesetzte stärkere Kontrollen
Ehemaliger Mitarbeiter behält SystemzugriffInsider-Bedrohungspfade, ZugriffsrisikoSicherheitslücken geschlossen, Risiko interner Sabotage reduziert
Verzögertes IT-Infrastruktur-UpgradeAusfallwahrscheinlichkeit, Geschäftskosten durch AusfallzeitKlarer ROI-Fall für priorisierte Upgrade-Investitionen aufgebaut

Bereiten Sie Ihre Organisation vor, bevor ein Vorfall eintritt

Wovon könnten Sie profitieren, wenn Sie unsere Cybersicherheitsberatungsdienste wählen:

Während viele Organisationen eine Incident-Response-Richtlinie auf dem Papier haben, haben nur wenige sie getestet. Wir gehen über Theorie hinaus mit praktischer Planung und Simulationsübungen, um Wachsamkeit und Bereitschaft in Ihren Teams zu erhöhen.

Wir helfen Ihnen, Ihren Incident-Response-Plan in einen wiederholbaren, effektiven Prozess zu verwandeln – bereit für die reale Welt.

Vorbereitung auf die Zukunft: vCISO-Weiterentwicklungen

Sicherheitseinblicke auf Führungsebene: Eine wachsende Unternehmensnachfrage

Virtuelle CISO-(vCISO)-Modelle gewinnen an Dynamik, wobei der globale Markt bis 2033 voraussichtlich 3,8 Milliarden US-Dollar erreichen wird und mit einer CAGR von über 12,2 % wächst. Dieser Anstieg spiegelt eine steigende Nachfrage nach stärkerer Cybersicherheitsaufsicht auf Führungsebene wider. Als Teil unserer Cybersicherheitsberatungsarbeit bleiben wir eng an den Bedürfnissen der Organisationen ausgerichtet und unterstützen fundierte Entscheidungen, die sich an sich entwickelnden Erwartungen in Bezug auf Führung, Compliance und Strategie orientieren.

Strategisches Reporting für Vorstände und Führungskräfte

Im Jahr 2025, 92 % der CEOs äußern Vertrauen in ihre Cybersicherheitsstrategie, aber nur 5 % der Sicherheitsverantwortlichen stimmen dem voll und ganz zu. Dies offenbart eine große Diskrepanz zwischen der Wahrnehmung der Führungsebene und der operativen Realität. Die Lücke kann entweder von vCISOs oder durch eine maßgeschneiderte Strategie geschlossen werden, die die Zuweisung von Verantwortlichkeiten und Rollen beinhaltet. Im Rahmen unserer Cybersicherheitsberatung legen wir Wert auf Berichte, die technische Details in geschäftsrelevante Erkenntnisse umwandeln. Unser Ansatz unterstützt Führungsteams dabei, Cyberrisiken klar, präzise und effektiv auf Vorstandsebene zu kommunizieren.

Integrierte Sicherheitsprogramme mit strategischer Ausrichtung

Während virtuelle CISO-Dienste den Bedarf an Führungskräften im Bereich Sicherheit decken, profitieren viele Organisationen stark von fokussierter Cybersicherheitsberatung, die beim Aufbau und der Optimierung umfassender Sicherheitsprogramme hilft. Unser Fachwissen unterstützt Unternehmen dabei, Risikomanagement, Compliance, Reaktion auf Vorfälle und Lieferantenüberwachung auf ihre einzigartigen operativen Ziele abzustimmen. Dieser Ansatz stellt sicher, dass Sicherheitsinitiativen kohärent, priorisiert und messbaren Geschäftswert liefern.

Die neuesten Statistiken zur Cybersicherheit zeichnen ein düsteres Bild

$4.44 mil.

Die durchschnittlichen Kosten einer Datenverletzung im Jahr 2023

10%

10 % der Unternehmen sind bereit, einen Angriff in weniger als 60 Minuten zu beheben.

51%

51 % der Unternehmen planen, den Schutz gegen Cyberbedrohungen zu erhöhen.

Cybersicherheitsdienstleistern zu konzentrieren. 51 % von ihnen planen, den Schutz durch verschiedene Maßnahmen zu erhöhen (Incident Response, Planung und Tests, Mitarbeiterschulung, Bedrohungserkennung, Reaktionstools).

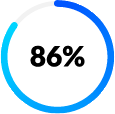
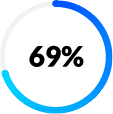
Die ständig wachsenden Cyber-Bedrohungen unterstreichen, dass Unternehmen Sicherheitsmaßnahmen sofort durchsetzen müssen. Laut dem EC-Council CEH Threat Report 2024 reagieren 62 % der Unternehmen auf Vorfälle in mehr als 2 Stunden, und nur 10 % sind bereit, einen Angriff in unter 60 Minuten zu lösen. Regelmäßige Schulungen und Cyberübungen (simulierte Angriffe auf Systeme), Echtzeitüberwachung sowie ein Incident-Response-Plan und -Team sind entscheidend, um finanzielle Verluste, Datenlecks und Reputationsschäden zu vermeiden.

Cybersicherheit beginnt mit sicherer Softwareentwicklung

Angesichts der erhöhten Häufigkeit von Cyberbedrohungen verfolgen wir eine proaktive Haltung in unserer Tätigkeit und fördern eine Kultur erhöhter Sicherheitsbewusstheit in unserem Team. Kontinuierliche Verbesserung steht im Mittelpunkt, mit Workshops, die sich auf die neuesten Sicherheitsstandards konzentrieren, einschließlich ISO 27001:2022, mit Fokus auf sichere Coding-Kontrollen. Unser Engagement erstreckt sich auf bestimmte Softwareentwicklungspraktiken und Tools und stellt die Widerstandsfähigkeit Ihrer Informationssysteme sicher.

Sichern Sie Ihr Unternehmen mit uns!

Was sind die Schritte bei der Implementierung von Cybersicherheit?

START

start

Entdecken Sie die aktuelle Sicherheitslage und Schwachstellen Ihrer Organisation durch eine automatisierte Bewertung.

REPARIEREN

fix

Implementieren Sie robuste Sicherheitsmaßnahmen in Ihrer Organisation, um Datenlecks, finanzielle Verluste, Geldstrafen und Reputationsschäden zu vermeiden.

TRENIEREN

train

Stellen Sie das Bewusstsein des internen Teams für die neuesten digitalen Bedrohungen und Best Practices sicher, um sich vor Cyberangriffen zu schützen.

WIEDERHOLEN

repeat

Führen Sie regelmäßige Sicherheitsbewertungen durch und verbessern Sie kontinuierlich die Sicherheitsmaßnahmen in Ihrer Organisation, um neue Cyberbedrohungen zu vermeiden.

AROBS is officially a Cybersecurity Auditor certified by The Romanian National Cyber Security Directorate

2024 – AROBS ist offiziell ein Cybersicherheitsauditor, zertifiziert durch die Rumänische Nationale Direktion für Cybersicherheit (DNSC)

Wie schützt man Ihre Organisation? Entdecken Sie die AROBS Managed Security Services

Sicherheitsbewertung

Stellen Sie den Schutz Ihres Unternehmens durch regelmäßige Scans sicher, um Schwachstellen zu identifizieren, gefolgt von effizientem Management und Behebung identifizierter Risiken.

Mit uns arbeiten

Decken Sie Schwachstellen in Anwendungen, Systemen oder Netzwerkdiensten durch autorisierte simulierte Cyberangriffe auf, die potenzielle Methoden demonstrieren, die von einer Entität verwendet werden, um Schwachstellen auszunutzen.

Mit uns arbeiten

Sicherheitsoperationen

Schützen Sie die Endpunkte der Organisation und stellen Sie Netzwerksicherheit und Integrität mit fortschrittlichen Endpoint Detection and Response (EDR)-Tools und -Techniken sicher, einschließlich Threat Hunting und Machine-Learning-Algorithmen, um das Risiko von Verletzungen und Datenverlust zu minimieren.

Implementieren Sie fortschrittliche Bedrohungserkennungs-, Verschlüsselungs- und Authentifizierungsmechanismen, um sich gegen E-Mail-bezogene Bedrohungen zu schützen und die Vertraulichkeit, Integrität und Verfügbarkeit von Kommunikationskanälen sicherzustellen.

Lagern Sie komplexes und zeitaufwändiges internes Firewall-Management durch Managed Firewall as a Service (FWaaS) aus, von der anfänglichen Einrichtung, Konfiguration und Bereitstellung bis hin zur laufenden Wartung, Überwachung und Bedrohungsanalyse.

Verwalten Sie Benutzeridentitäten, kontrollieren Sie den Zugriff auf Ressourcen und stellen Sie sichere Authentifizierung sicher. Erzwingen Sie Prinzipien minimaler Berechtigungen und optimieren Sie Benutzerbereitstellungsprozesse, um Sicherheitsrisiken zu vermeiden.

Verhindern Sie unautorisierten Zugriff, Diebstahl und/oder Verteilung der Daten Ihrer Organisation. Wir implementieren fortschrittliche Strategien zur Überwachung, Erkennung und Blockierung sensibler Datenübertragungen, um Compliance sicherzustellen und den Ruf und die Vermögenswerte Ihrer Organisation zu schützen.

Schützen Sie Ihre Organisation vor unautorisiertem Zugriff, bösartigen Aktivitäten und Cyberbedrohungen. Stellen Sie frühzeitige Bedrohungserkennung, schnelle Reaktion und gegebenenfalls Schadensbegrenzung bei Sicherheitsverletzungen sicher

Durch SIEM-Beratungsdienste, Implementierung, Management und Support können Sie Echtzeit-Transparenz über Sicherheitssysteme erreichen, Incident Response optimieren und regulatorische Anforderungen erfüllen.

Beheben und beseitigen Sie Sicherheitsrisiken in Ihrer IT-Infrastruktur. Wir identifizieren Schwachstellen, priorisieren sie basierend auf potenziellen Auswirkungen und implementieren gezielte Korrekturen, um sicherzustellen, dass Ihr Unternehmen geschützt, konform und widerstandsfähig gegenüber Cyberbedrohungen bleibt.

Compliance und Incident Response

Führen Sie regelmäßige Audits durch, um die Umsetzung von Branchenvorschriften, Standards und Frameworks wie ISO 27001, TISAX, NIS2 und GDPR sicherzustellen, und verwandeln Sie Compliance von einer Herausforderung in einen strategischen Vorteil für Ihr Unternehmen.

Identifizieren, bewerten und priorisieren Sie Risiken für die Informationssicherheit und den Betrieb Ihrer Organisation. Bleiben Sie widerstandsfähig durch einen umfassenden Ansatz zur Identifizierung potenzieller Risiken und zur Bereitstellung strategischer Lösungen.

Stellen Sie schnelle und effektive Reaktion im Falle einer Sicherheitsverletzung sicher, um kurzfristige und langfristige Auswirkungen zu minimieren. Erhalten Sie Unterstützung vom Moment der Erkennung an, um den Vorfall zu behandeln, seine Ursprünge zu untersuchen und robuste und proaktive Sicherheitsmaßnahmen zu implementieren.

Stellen Sie Informationssicherheitsbewusstsein für Mitarbeiter, Mitarbeiterpartner, Auftragnehmer und andere Mitglieder Ihrer Organisation sicher. Der menschliche Faktor stellt oft die erste Verteidigungslinie gegen Cyberbedrohungen dar.

Stellen Sie kontinuierliche Bedrohungsüberwachung bereit, implementieren Sie Sicherheitsupdates und verwalten Sie Verteidigungsmaßnahmen. Stellen Sie sicher, dass Ihre Systeme sicher, konform und betriebsbereit bleiben, minimieren Sie Ausfallzeiten und schützen Sie Ihre Vermögenswerte und Ihren Ruf.

Suchen Sie nach Enterprise-Cybersicherheitslösungen?

Meet our Experts

Emilia Clarke
Claudiu Mailat
Delivery Director, Travel, E-commerce & Cybersecurity
Claudiu has a strong expertise in driving business development across sectors, including Travel, AI, Cybersecurity, E-commerce, and SAP. With a proven record of leading strategic projects, building long‑term client relationships, and executing innovative growth initiatives, Claudiu leverages technology to deliver scalable solutions and operational efficiency. He oversees business development and project delivery, guiding cross‑functional teams, accelerating market expansion, and ensuring high‑quality, customer‑focused software solutions.
Emilia Clarke
Romeo Andreica
Chief Information Security Officer & Security Auditor by DNSC
Romeo has strong expertise in cybersecurity, IT, networks, and telecommunications, backed by Cybersecurity PhD research, providing a powerful foundation for security and compliance. As CISO, Romeo implements measures, policies, and procedures in line with security standards and European legislative requirements (e.g., ISO 27001, TISAX, GDPR, NIS, ISO 42001). As a certified CISM, CEH, and ISO 27001 auditor, Romeo strengthens organizational resilience through continuous monitoring, vulnerability management, and company‑wide security awareness initiatives.

Suchen Sie nach Enterprise-Cybersicherheitslösungen?

Die Wahrscheinlichkeit von Cyberangriffen hat stark zugenommen. Ein Cybersecurity Ventures Report zeigt, dass globale Ransomware bis 2024 42 Milliarden Dollar erreichen und bis 2031 sogar 265 Milliarden Dollar überschreiten könnte.

Cybersicherheitsdienste betreffen nicht nur Risikomanagement. Sie sind ein wesentlicher Bestandteil des strategischen Entwicklungsprozesses geworden, integriert in jeden Aspekt seiner Ebenen: von Mitarbeiterschulung und Bewusstsein bis zur Produkterstellung und zum Endverbraucher.

Datenschutz
Datenschutz

Eines der wertvollsten Vermögenswerte sind die vertraulichen Daten Ihres Unternehmens. Die Sicherung des Zugriffs ist entscheidend für die Organisation, Mitarbeiter und Geschäftspartner.

Finanzielle Sicherheit

Sie schützt Ihr geistiges Eigentum und Unternehmensinformationen, um Betriebsunterbrechungen und potenzielle Geldverluste zu vermeiden.

Reputation
Reputation

Hilft, einen vertrauenswürdigen und sauberen Ruf in der Branche aufrechtzuerhalten, schützt das Vertrauen von Kunden und Auftraggebern, vermeidet Medienkrisen und gewinnt neue Kunden.

Produktivität und sichere Operationen

ununterbrochenen Produktivitätszyklus und führt zur Einhaltung von Standards und Lieferfristen.


Product Quality
Product Quality


Creating products with integrated security layers makes them a top-shelf option for buyers.


Customer trust
Customer trust


Consumers are aware of the digital threats and are looking for security-focused products and services. Positioning your business as a standard compliant company differentiates you from competitors.

Secure your business with us!

Our Cybersecurity Expertise

With over 50 accredited certifications, our team specializes in penetration testing, process audits, vulnerability management, preventive actions, and threat hunting. Together with our cybersecurity experts, we can protect your company against threats, setting new standards for information security in your company. Also, our Security and Compliance department, including our experts, contributes to conducting, developing, monitoring, and auditing all implemented technical and organizational measures related to the secure development process according to the industry, customer, legislative, and business requirement. 

Given the context, investing in enterprise cybersecurity solutions and information security is a top priority today for organizational health; it can assure your company’s resilience under unpredictable circumstances. The AROBS team is well prepared to create and maintain your organization safe through various methods and techniques such as penetration testing services, to identity and access management, incident response and forensics, trainings and more. Discover below our suite of cybersecurity services. 

What Are the Top Emerging Trends in Cybersecurity?

Digitalization increases, and so is the frequency of cyberattacks. In this context, Europe and US’s top industries are the main targets of cyberattacks – finance, healthcare, and retail. Moreover, the intense use of cloud computing and the Internet of Things (IoT) is a gate for new vulnerabilities. So, it is crucial to work closely with a cybersecurity services provider who can find the proper solutions adapted to custom business needs. 

Garnter specialists identified 6 trends that are shaping cybersecurity measures in 2024, encouraging a proactive approach in taking security measures, identifying threats and training employees to recognize and avoid cyber threats. 

  • Generative AI – large language model (LLM) applications are the beginning of disruption and specialists recommend using GenAI tools in a safe and ethical way. 
  • Outcome-driven metrics – adopting such metrics helps business stakeholders keep track of the benefits brought by investments in advanced protection. 
  • Reducing human-related cybersecurity risks – there is an increased focus on employee awareness by introducing security behavior and culture programs (SBCP). 
  • Third-party risk management – organizations should pay more attention to external partners and create security protocols to protect their mutual data and assets. 
  • Continuous threat exposure management (CTEM) – creating a system to expose assets to vulnerabilities through various techniques, including pen testing, can reduce breaches by up to two-thirds by 2026, according to Gartner. 
  • An identity-first approach – Identity & Access Management (IAM) must be upgraded with the latest practices to avoid unauthorized access to any organization’s system and data. 

Cybersecurity for industries

Public institutions

Among the most threatened organizations are public institutions that own an immense amount of confidential data that can affect general security and safety. Thus, our company collaborates with the public institutions in our present communities by being involved in the digitalization process and providing secure solutions.

Banks and financial institutions

Fintech is growing expertise in our company's portfolio. Developing financial technology solutions involves including information security operations from scratch, which we strive to accomplish in our projects.

Healthcare institutions

Our healthcare software division provides solutions at the highest quality and security standards for significant stakeholders in the e-pharma industry and clinical trials. Health records, clinical research, patients records, and social security numbers are all protected by the software's complex architecture that we build.

Travel

The travel industry is also an area of expertise for AROBS. The hotel industry attracts cyberattacks due to many financial transactions online during the booking process. Working with large reservation platforms serving thousands of clients has helped us design and implement robust information security systems that successfully prevented cyberattacks.

Corporations

Visible businesses such as large corporations are equally vulnerable as they are exposed. Public business data can lure potential cybersecurity attacks very easily. Being ourselves in this category, we know very well that valuable information such as product concepts, intellectual property, strategies, client databases, and contracts must be protected by various layers of information security. To ensure your organization can surpass a cyberattack successfully, we support these security layers with penetration testing services.

// Arobs Transilvania Software

Neueste Fallstudien

Unsere Kunden teilen ihre Erfahrungen, die sie bei der Zusammenarbeit mit uns gemacht haben.

Die Fallstudien von AROBS erläutern unsere provokantesten Projekte.

// UNSERE AKTUELLEN NACHRICHTEN

Lesen Sie unsere neuesten Blogbeiträge

Make sure your business is safe with our enterprise cybersecurity solutions!
Tell us your needs in a message below.